Віртуальні машини
Firewall і security groups
Налаштування мережевого екрана (Firewall) на публічному інтерфейсі віртуальної машини.
Ви можете налаштувати мережевий екран (Firewall) безпосередньо для кожної віртуальної машини. Для цього можна створювати унікальні індивідуальні правила доступу або підключати заздалегідь підготовлені шаблони — групи безпеки (Security Groups).
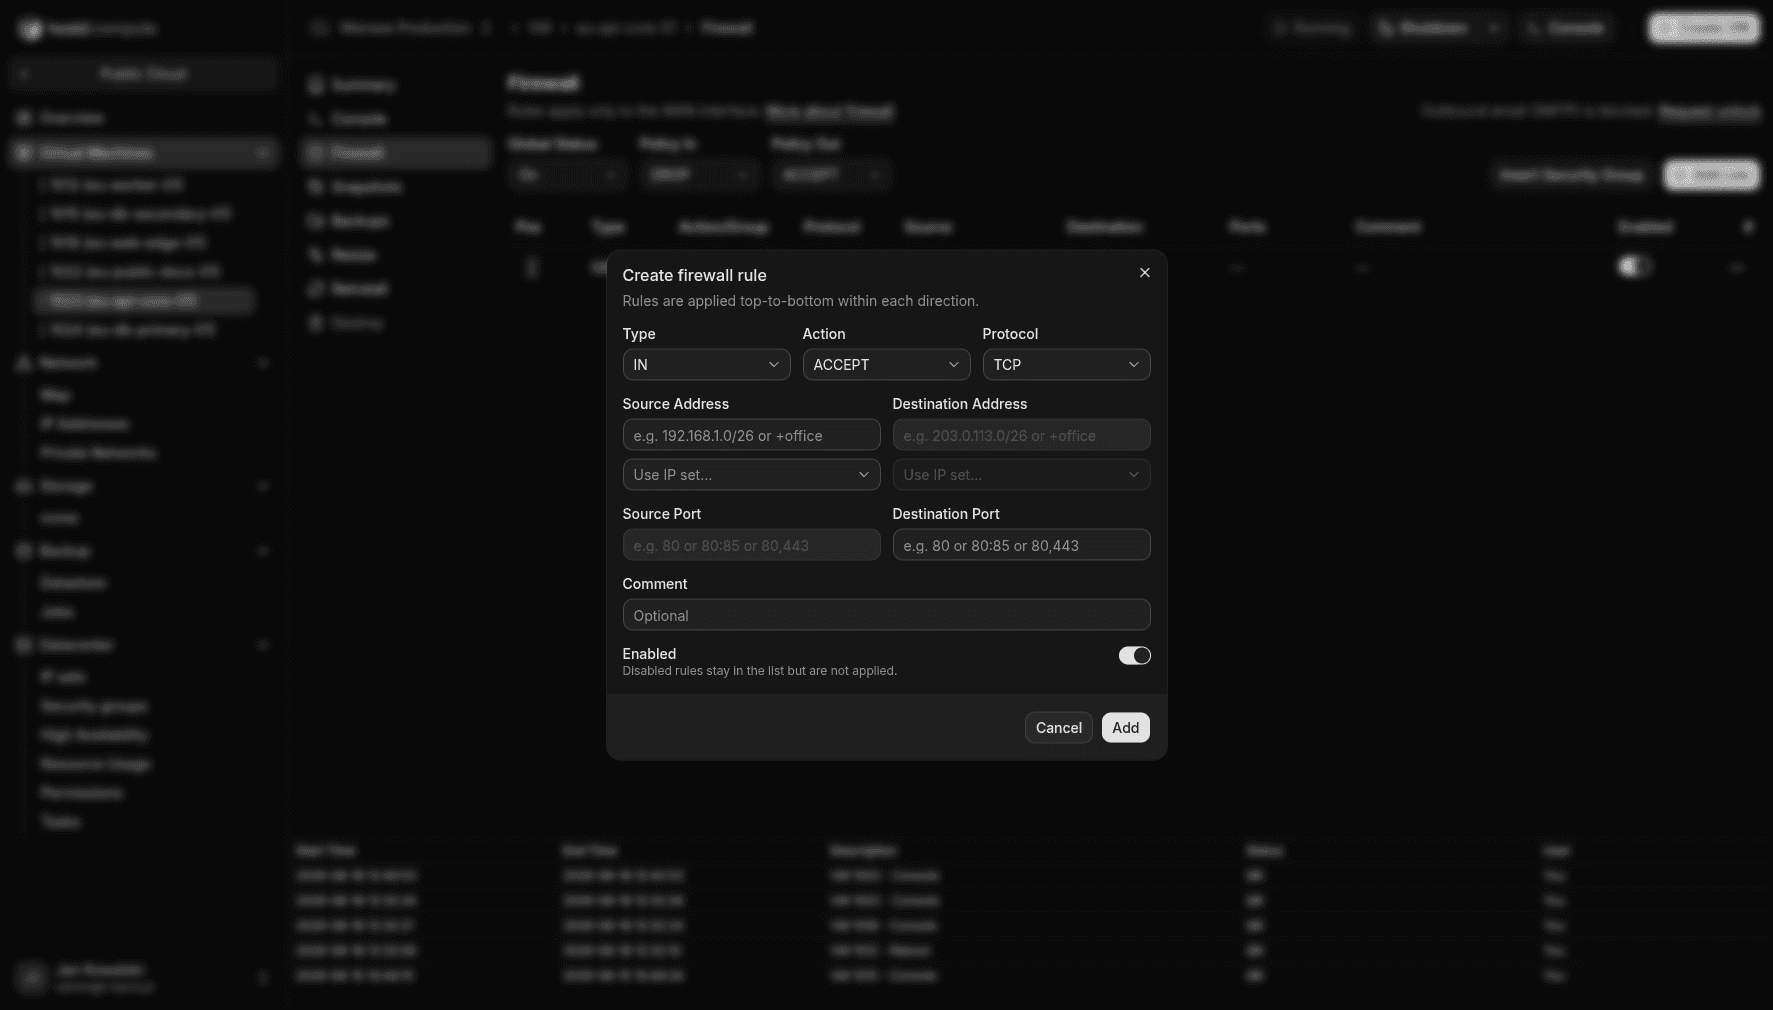
Кроки для налаштування правил
- Перейдіть до розділу
VM → Firewall. - Якщо мережевий екран вимкнено, переведіть перемикач Global Status у положення On, змініть загальну вхідну політику Policy In на DROP (це заблокує весь невідомий вхідний трафік) та натисніть Apply.
- Щоб створити нове правило, натисніть кнопку Add rule.
- Заповніть параметри правила (деталі нижче) та натисніть Add.
- Зверніть увагу на порядок правил у таблиці — вони застосовуються послідовно зверху вниз у межах кожного напрямку (вхідного чи вихідного).
Налаштування правил у діалозі
- Type — оберіть напрямок трафіку: IN (вхідний до вашої VM) або OUT (вихідний від вашої VM).
- Action — оберіть дію: ACCEPT (дозволити трафік) або DROP (заблокувати трафік).
- Protocol — оберіть протокол зв'язку: TCP, UDP або ICMP.
- Source Address / Destination Address — вкажіть IP-адресу або діапазон (CIDR) відправника (для IN) чи отримувача (для OUT).
- Source Port / Destination Port — вкажіть конкретні порти чи діапазони портів (наприклад,
22для SSH або80,443для веб-трафіку). - Comment — за бажанням додайте короткий опис правила (наприклад, "Доступ до бази даних").
- Enabled — дозволяє тимчасово вимкнути правило, не видаляючи його зі списку.
Використання груп безпеки (Security Groups)
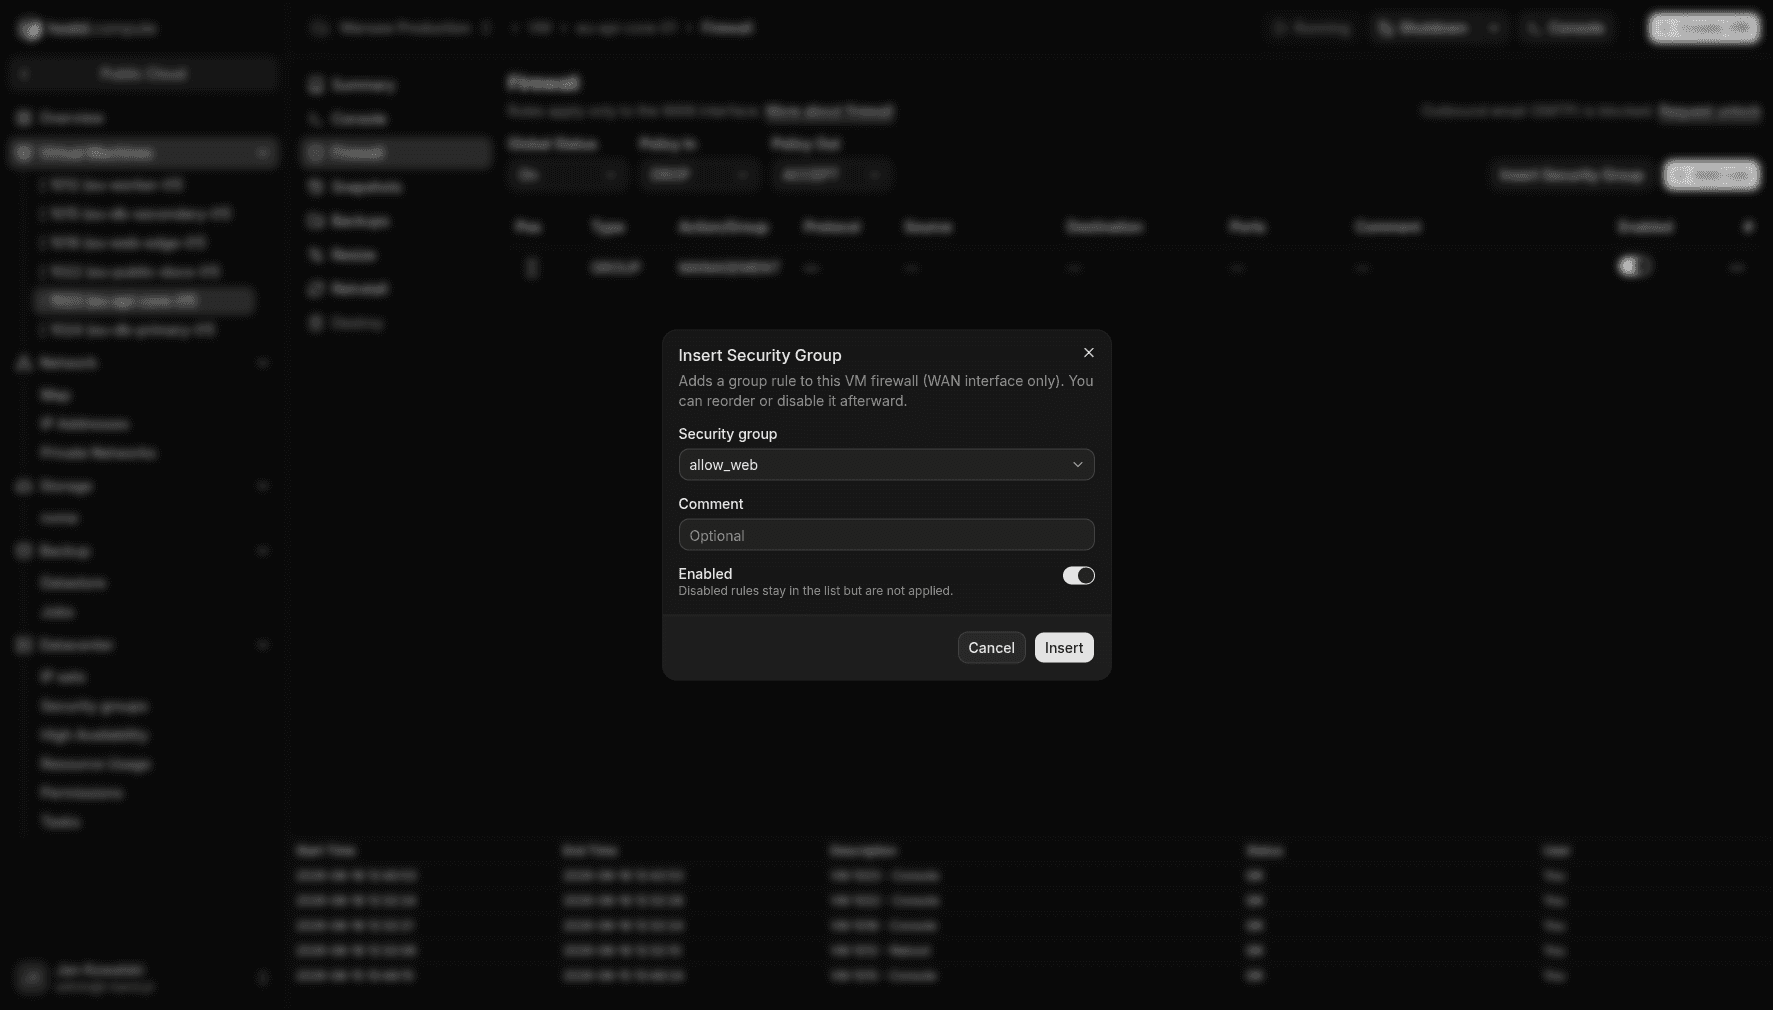
Якщо у вас є багато віртуальних машин, які вимагають однакових правил доступу, створіть шаблон у розділі Security groups. Після цього на сторінці VM → Firewall натисніть кнопку Insert Security Group та оберіть потрібний шаблон зі списку.
Зверніть увагу
- Мережевий екран у порталі hostd фільтрує трафік виключно на публічному інтерфейсі WAN (
net0). Локальний трафік у приватних мережах (LAN) залишається повністю відкритим всередині вашої мережі. - Для підвищення безпеки та стабільності роботи мережі діапазон підмереж (CIDR) в одному правилі обмежений максимальним значенням /26.
- Вихідний SMTP (порти 25 / 465 / 587) за замовчуванням заблоковано на мережевому edge, незалежно від цих правил — див. Вихідна пошта (SMTP).