Cloud Gateway
Reverse proxy
Як налаштувати Caddy HTTP(S) reverse proxy на Cloud Gateway з автоматичними SSL-сертифікатами.
Ви можете використовувати Cloud Gateway як reverse proxy (на базі Caddy), який прийматиме HTTP та HTTPS трафік і направлятиме його на ваші бекенд-сервери. Він автоматично отримує та оновлює безкоштовні SSL-сертифікати від Let's Encrypt для ваших доменів.
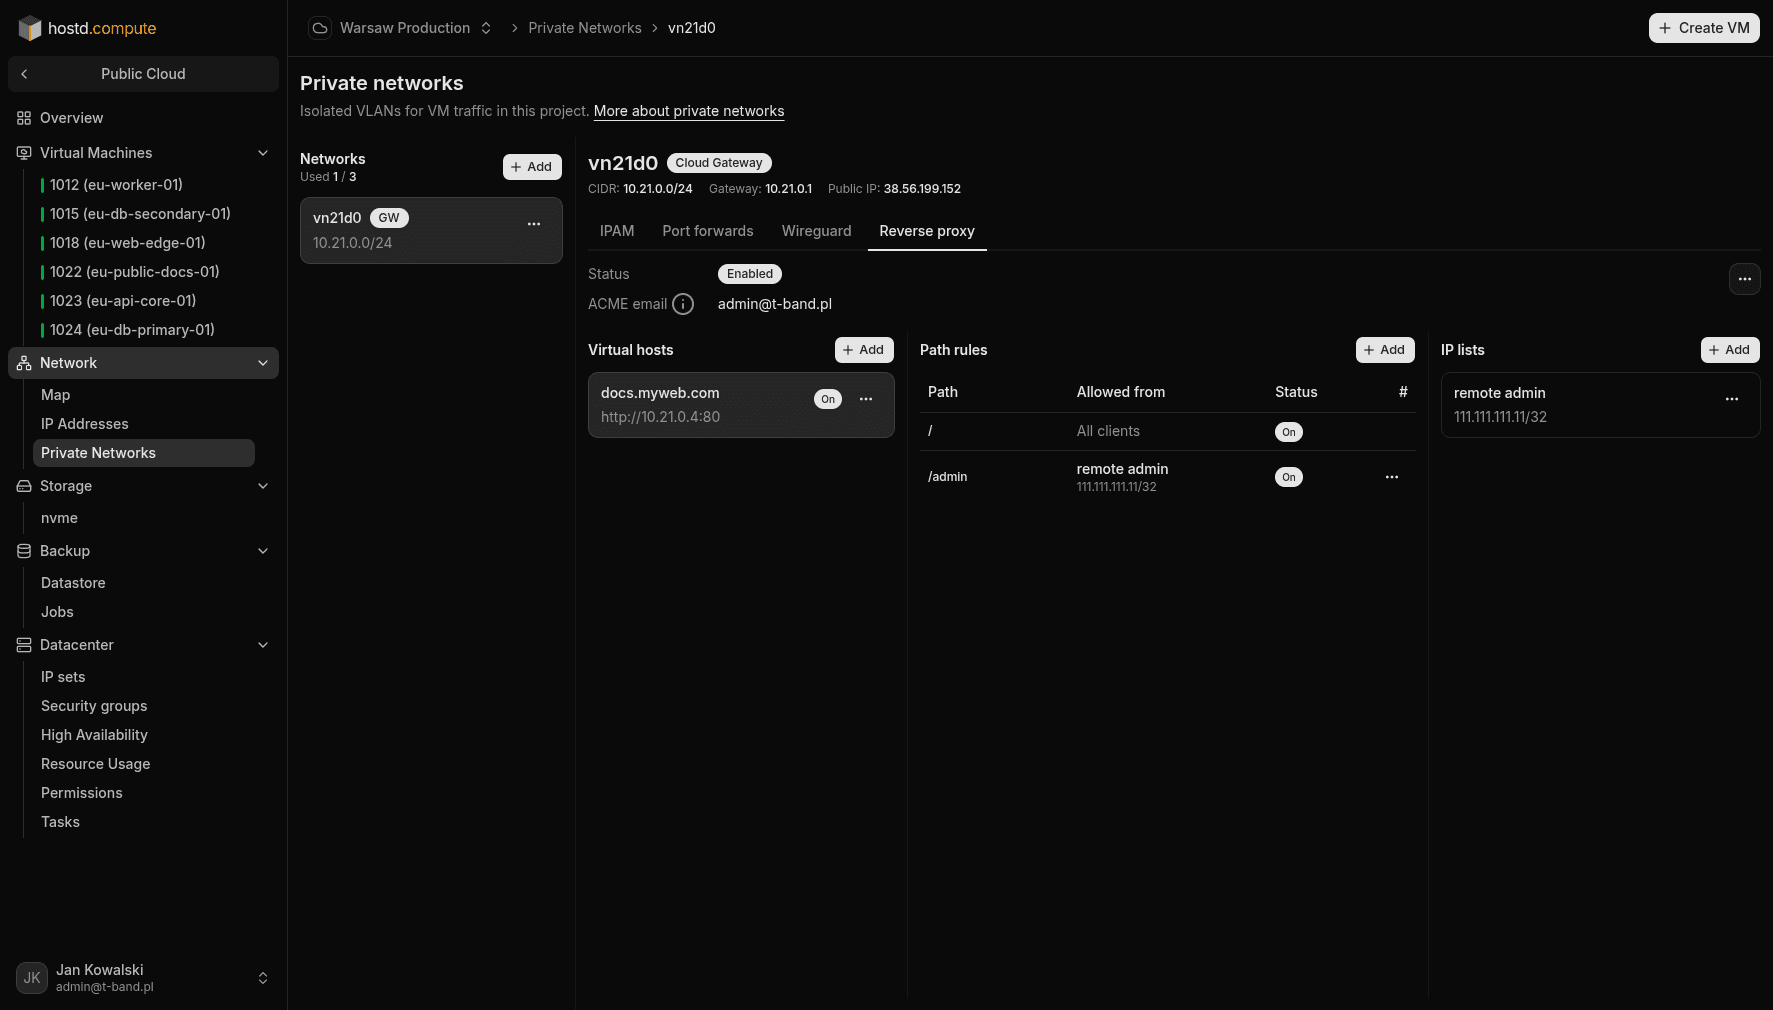
Кроки
- У панелі вашого DNS-провайдера створіть A-запис (A record), який направить ваш домен на публічну IP-адресу Cloud Gateway.
- У порталі hostd відкрийте вкладку Reverse proxy в налаштуваннях вашої приватної мережі та увімкніть цей сервіс.
- Додайте ваш домен (hostname) та вкажіть приватну IP-адресу й порт вашої цільової VM (backend).
- Натисніть Save для збереження конфігурації.
- Спробуйте відкрити ваш домен у браузері через HTTPS. Якщо А-запис налаштовано правильно, система автоматично згенерує SSL-сертифікат під час першого відвідування сайту.
Зверніть увагу
Керування прямими DNS-записами (A-записами) вашого домену здійснюється на стороні вашого DNS-провайдера. Зверніть увагу: увімкнення сервісу Reverse proxy повністю резервує за собою TCP-порти 80 і 443, а також UDP-порт 443 на Cloud Gateway, що виключає їхнє використання для прямого port forwarding.