Cloud Gateway
Cloud Gateway: ваш керований маршрутизатор для приватної мережі (NAT, port forwarding, WireGuard та reverse proxy).
Cloud Gateway — це керований маршрутизатор, який hostd автоматично розгортає для вашої приватної мережі. Він дозволяє налаштовувати NAT, port forwarding, WireGuard VPN та reverse proxy.
Що це таке?
Це повністю ізольована віртуальна машина-маршрутизатор. Її головна відмінність від ваших звичайних VM — ви не маєте до неї доступу по SSH або через консоль. Усі налаштування виконуються виключно через інтерфейс порталу hostd, а інфраструктура застосовує їх автоматично під капотом.
Для забезпечення надійності Cloud Gateway працює з увімкненим High Availability (HA) одразу після створення. Якщо фізичний сервер, на якому він працює, виходить з ладу, система автоматично перезапустить маршрутизатор на іншому вузлі (зазвичай це займає до хвилини). Вам не потрібно налаштовувати HA для нього вручну.
Коли це потрібно
Cloud Gateway знадобиться, коли машини в приватній мережі не мають власних публічних IP, а вам потрібно:
- вихід в інтернет (NAT) через WAN-адресу шлюзу;
- доступ з інтернету до окремих сервісів на VM (port forwarding);
- безпечний доступ адміністраторів до приватної мережі (WireGuard);
- публікація HTTP/HTTPS з сертифікатом Let's Encrypt (reverse proxy).
Якщо достатньо ізольованого VLAN без маршрутизації в інтернет — Cloud Gateway можна вимкнути або видалити в будь-який момент.
Як увімкнути Cloud Gateway
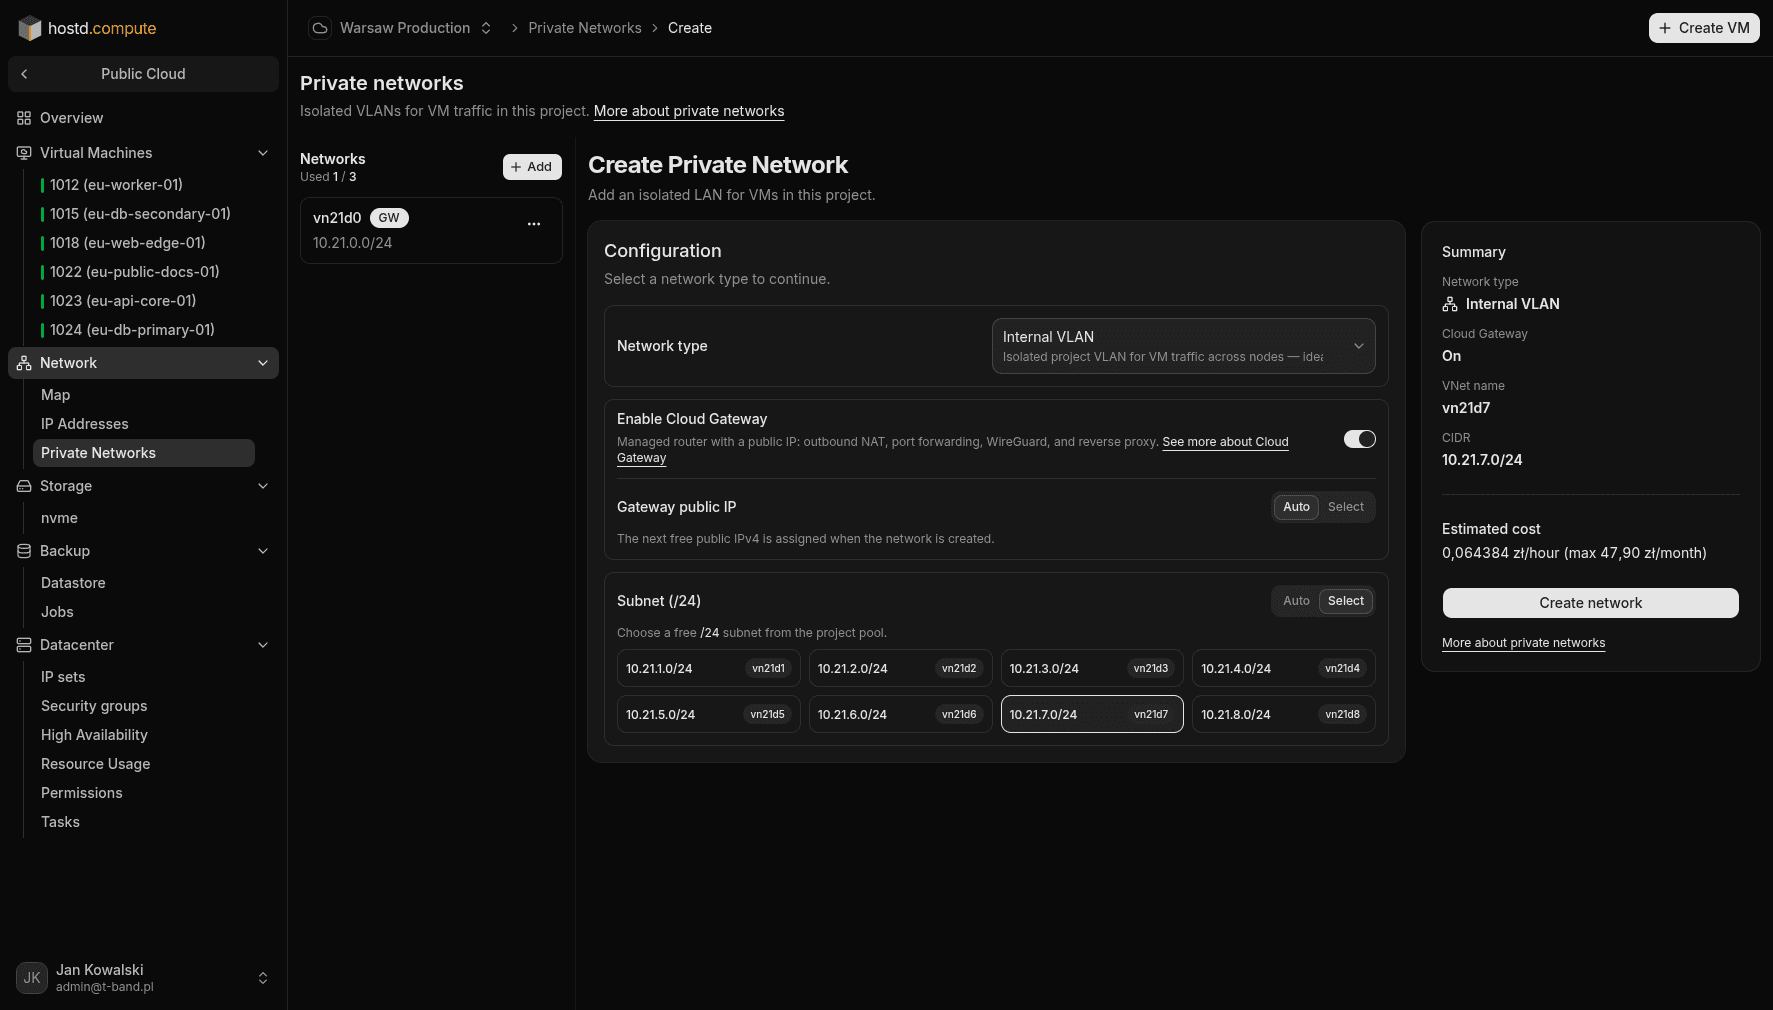
Ви можете активувати його під час створення нової приватної мережі (Network → Private networks → New → Enable Cloud Gateway) або додати пізніше до вже існуючого VLAN (за допомогою кнопки Enable Cloud Gateway у меню мережі). Для мереж типу Internal VLAN шлюз увімкнено за замовчуванням під час створення.
Маршрутизатор автоматично займе IP-адресу .1 у вашій підмережі і працюватиме як шлюз за замовчуванням (default gateway) для всіх підключених до неї VM. Тому переконайтеся, що ця адреса вільна.
Публічну IPv4-адресу шлюзу можна призначити автоматично (перша вільна з пулу) або вибрати серед уже зарезервованих у проєкті. Публічний IP тарифікується окремо від самої послуги Cloud Gateway.
Сервіси
Після запуску шлюзу в порталі налаштовуєте:
Port forwarding
Прокидання портів з публічної адреси маршрутизатора на внутрішні адреси ваших VM.
WireGuard
Безпечний VPN-доступ до приватної мережі для ваших адміністраторів чи розробників.
Reverse proxy
Налаштування HTTP/HTTPS проксі з автоматичним отриманням сертифікатів Let's Encrypt.
Зверніть увагу
Ви можете повністю видалити Cloud Gateway у будь-який момент, щоб припинити його тарифікацію. Сама приватна мережа (VLAN) при цьому не видалиться, а ваші VM продовжуватимуть бачити одна одну в локальній мережі.