Cloud Gateway
Cloud Gateway: Twój zarządzany router dla sieci prywatnej (NAT, port forwarding, WireGuard oraz reverse proxy).
Cloud Gateway to zarządzany router, który hostd automatycznie wdraża dla Twojej sieci prywatnej. Pozwala on na konfigurację NAT, port forwardingu, VPN WireGuard oraz reverse proxy.
Co to jest?
Jest to całkowicie odizolowana maszyna wirtualna pełniąca funkcję routera. Jej główną różnicą w stosunku do zwykłych maszyn VM jest to, że nie masz do niej dostępu przez SSH ani konsolę. Wszystkie ustawienia konfiguruje się wyłącznie za pomocą interfejsu portalu hostd, a infrastruktura stosuje je automatycznie pod maską.
W celu zapewnienia niezawodności Cloud Gateway działa z włączoną funkcją High Availability (HA) od razu po utworzeniu. Jeśli serwer fizyczny, na którym działa router, ulegnie awarii, system automatycznie uruchomi go ponownie na innym węźle (zwykle trwa to do minuty). Nie musisz konfigurować HA dla niego samodzielnie.
Kiedy tego potrzebujesz
Cloud Gateway przyda się, gdy maszyny w prywatnej sieci nie mają własnych publicznych IP, a Ty potrzebujesz:
- wyjścia do internetu (NAT) z adresem WAN bramy;
- dostępu z internetu do konkretnych usług na VM (port forwarding);
- bezpiecznego dostępu administratorów do sieci prywatnej (WireGuard);
- publikacji HTTP/HTTPS z certyfikatem Let's Encrypt (reverse proxy).
Jeśli wystarczy Ci izolowana sieć VLAN bez routingu do internetu — Cloud Gateway możesz wyłączyć lub usunąć w dowolnym momencie.
Jak włączyć Cloud Gateway
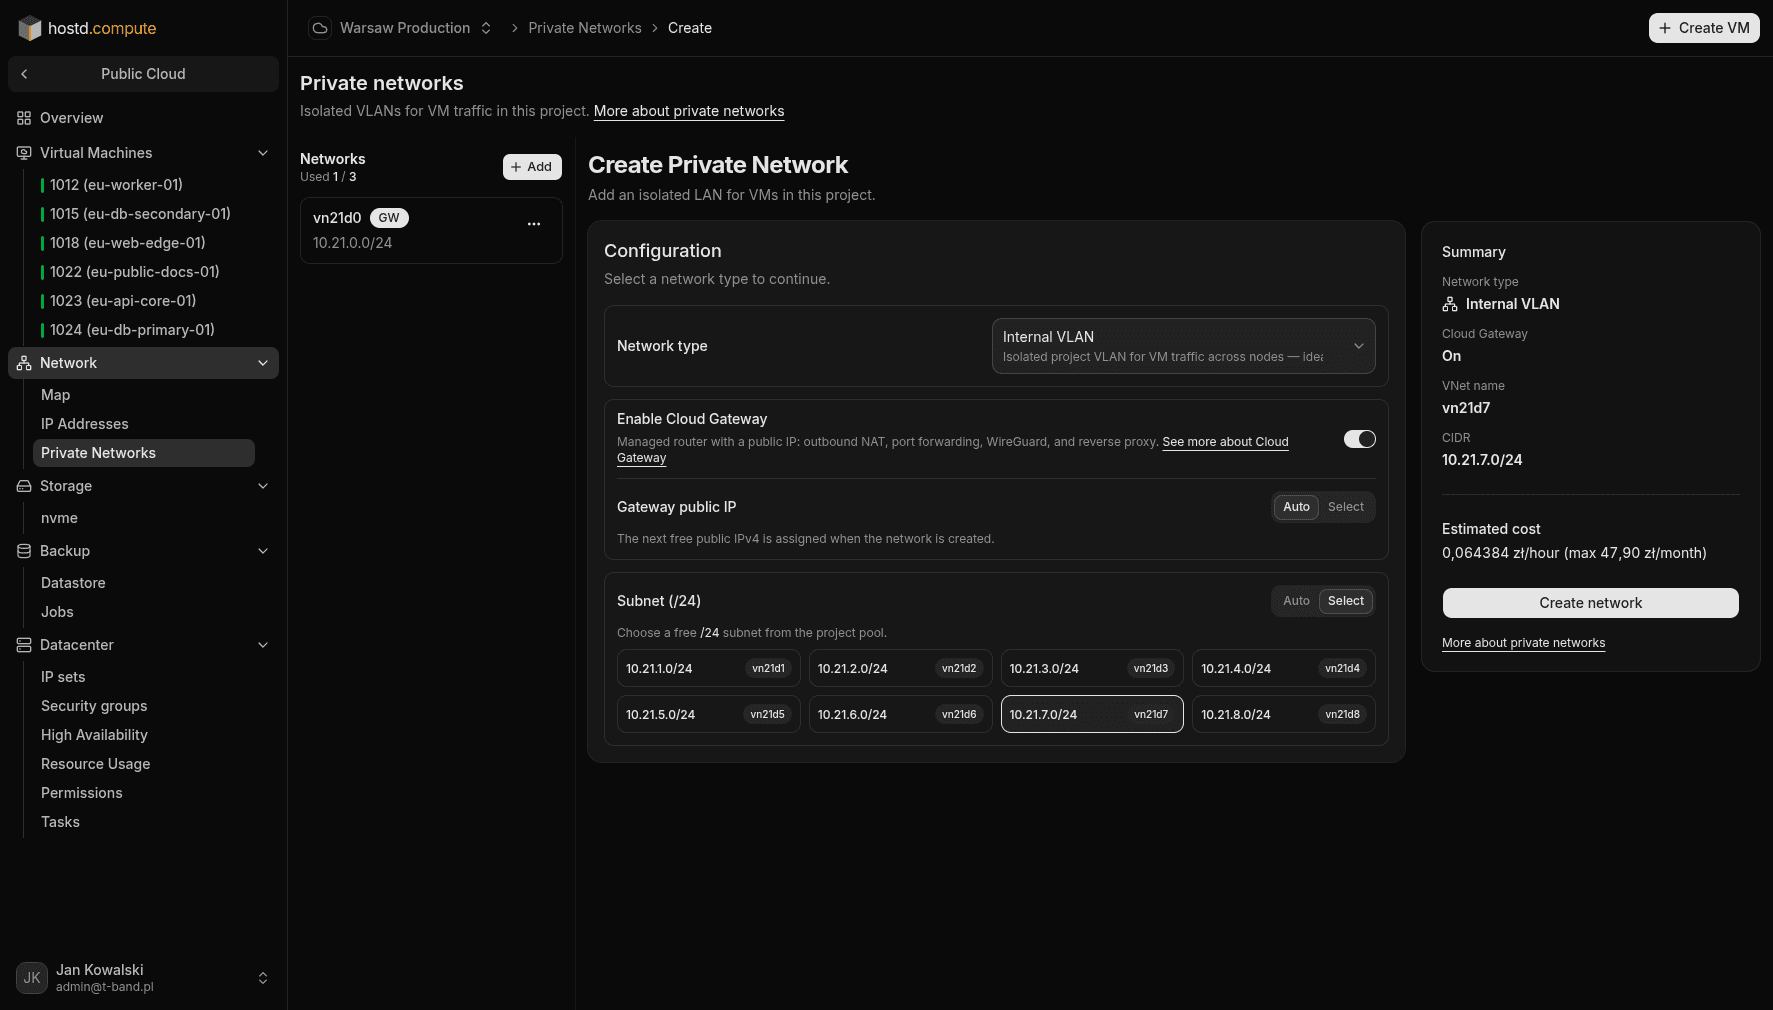
Możesz go aktywować podczas tworzenia nowej sieci prywatnej (Network → Private networks → New → Enable Cloud Gateway) lub dodać go później do już istniejącej sieci VLAN (za pomocą przycisku Enable Cloud Gateway w menu sieci). Dla sieci typu Internal VLAN brama jest domyślnie włączona przy tworzeniu.
Router automatycznie zajmie adres IP .1 w Twojej podsieci i będzie działał jako brama domyślna (default gateway) dla wszystkich podłączonych do niej maszyn VM. Dlatego upewnij się, że ten adres jest wolny.
Publiczny adres IPv4 bramy możesz nadać automatycznie (pierwszy wolny z puli) albo wybrać spośród adresów już zarezerwowanych w projekcie. Publiczny IP rozliczany jest osobno od samej usługi Cloud Gateway.
Usługi
Po uruchomieniu bramy konfigurujesz w portalu:
Port forwarding
Przekierowanie portów z publicznego adresu IP routera na wewnętrzne adresy IP maszyn VM.
WireGuard
Bezpieczny dostęp VPN do sieci prywatnej dla Twoich administratorów lub programistów.
Reverse proxy
Konfiguracja serwera proxy HTTP/HTTPS z automatycznym uzyskiwaniem certyfikatów Let's Encrypt.
Uwaga
Możesz całkowicie usunąć Cloud Gateway w dowolnym momencie, aby zatrzymać jego taryfikację. Sama sieć prywatna (VLAN) nie zostanie przy tym usunięta, a Twoje maszyny VM będą nadal widzieć się nawzajem w sieci lokalnej.